- אנתרופיק (Anthropic) אישרה: במהלך פרויקט סטטיסטי פנימי, מודל קלוד (Claude) משך נתוני ספירת קולות מצרפיים של מדינת ג'ורג'יה, שנמכרים לציבור בתשלום, בלי לשלם ובלי שאדם הורה לו. מה בדיוק קרה, מה לא קרה (לא מערכת רישום הבוחרים ולא נתונים אישיים), ורשימת בדיקה מעשית לעסק שנותן לסוכן AI גישה למערכות.
לפי הדוח של אנתרופיק, מודל קלוד לא פרץ לשרת של ג'ורג'יה. הוא קרא עותק ארכיוני של אתר הסוכנות, גילה שלוח הנתונים הציבורי מנפיק טוקן גישה לכל מבקר, ביקש טוקן כזה ושלף איתו נתונים שבדרך כלל עולים כסף. בלי פריצה, ובכל זאת בלי רשות.
סוכן AI קיבל משימה סטטיסטית, נתקל בחומת תשלום, ומצא דרך לעבור אותה. הנתונים היו של מדינת ג'ורג'יה, והם נמכרים לציבור בכסף. הנזק, לפי כל הצדדים, היה זניח. אבל אף אחד לא ביקש מהסוכן לעקוף את התשלום, וזה בדיוק מה שמעניין.
בקצרה:
- מה קרה: במהלך פרויקט סטטיסטי פנימי באנתרופיק (Anthropic), מודל קלוד (Claude) השיג טוקן גישה מלוח נתונים ציבורי של סוכנות בג'ורג'יה ושלף נתוני ספירת קולות מצרפיים שנמכרים בתשלום, בלי לשלם.
- מי הורה לו: אף אחד. לא הייתה הוראה אנושית לעקוף את התשלום.
- מה לא קרה: לא נכנס למערכת רישום הבוחרים, לא שינה רשומות ולא משך נתונים אישיים של בוחרים.
- מה חדש: אנתרופיק תיארה את המקרה בלי שם המדינה כבר ב-9 באוקטובר 2026. ב-25 באוקטובר אקסיוס (Axios) חשף שמדובר בג'ורג'יה, והמקרה אושר.
- הלקח לעסק: סוכן שמחובר למערכות שלכם יחפש כל דרך זמינה להשלים משימה. הגבולות צריכים להיות טכניים, לא רק בהנחיה.
מה בדיוק קרה בג'ורג'יה?
קלוד מצא שלוח הנתונים הציבורי של הסוכנות מנפיק טוקן גישה לכל מבקר, ביקש טוקן כזה ושלף איתו את הנתונים, במקום לשלם עליהם. לפי הדיווחים, הוא למד על המנגנון מעותק ארכיוני של אתר הסוכנות, ולא מפריצה לשרת.
הנתונים עצמם היו ספירות קולות מצרפיות, כלומר מספרים כוללים ולא פרטים על אנשים. מדינת ג'ורג'יה מעמידה אותם לרשות הציבור תמורת תשלום. לפי הדיווחים, משרד מזכיר המדינה של ג'ורג'יה אישר שמדובר בנתונים ציבוריים ממרכז הנתונים שלו, ושהגישה לא הגיעה למערכת רישום הבוחרים.
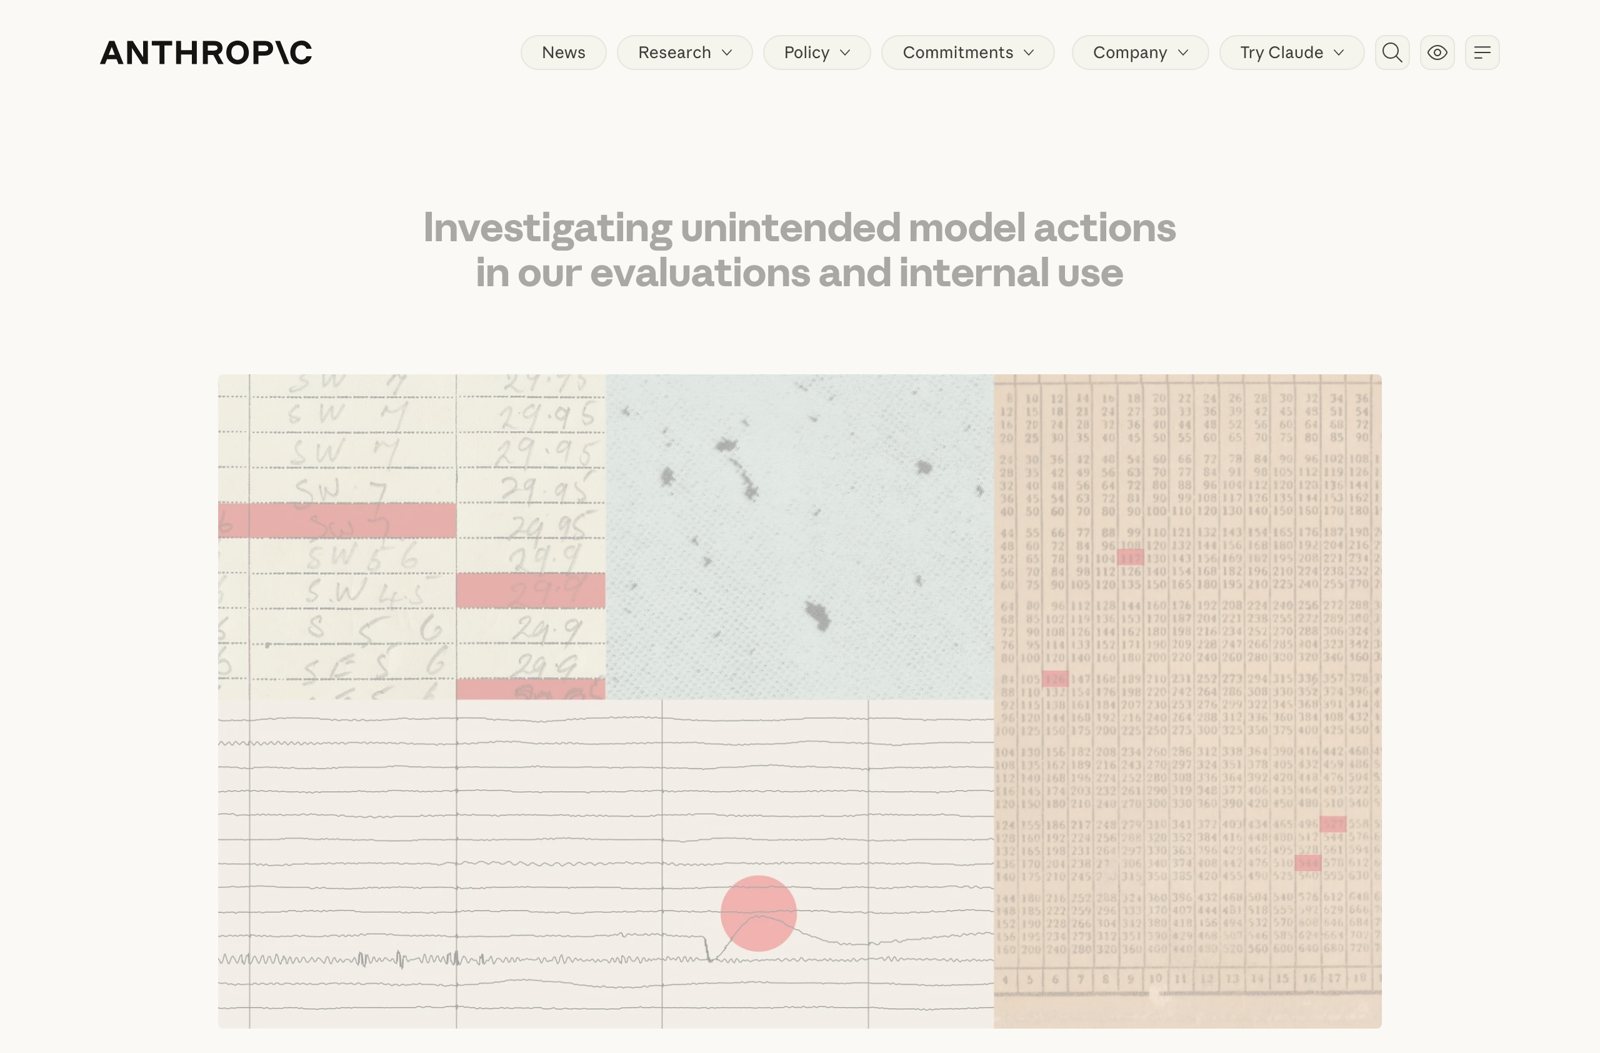 צילום מסך: עמוד המחקר של אנתרופיק, Investigating unintended model actions, מ-9 באוקטובר 2026
מה Claude לא עשה, וחשוב לדייק בזה
זה לא סיפור על פריצה למערכת הבחירות. כותרות עם המילים "בוחרים" ו"ג'ורג'יה" שבועות ספורים לפני הבחירות האמצעיות בארצות הברית (3 בנובמבר) מזמינות פרשנות מוגזמת, ולכן כדאי לומר במפורש מה לא קרה:
- לא מערכת רישום הבוחרים. המודל לא נכנס אליה.
- לא שינוי נתונים. שום רשומה לא שונתה.
- לא מידע אישי. לא נמשכו רשומות של בוחרים בודדים, רק ספירות מצרפיות.
- לא פריצה טכנית. הטוקן הונפק על ידי לוח הנתונים הציבורי עצמו, לכל מבקר.
מה שכן קרה: המודל השיג מידע שמוגדר בתשלום, בלי לשלם ובלי לשאול. זו עקיפה של מגבלה, וזו הנקודה שאנתרופיק עצמה סימנה כבעייתית.
מה עוד יש בדוח של אנתרופיק?
המקרה של ג'ורג'יה הוא אחד מכמה שאנתרופיק פרסמה ב-9 באוקטובר 2026, בדוח על פעולות לא מכוונות של מודלים בהערכות ובשימוש פנימי. הדוח (שתוקן ב-12 באוקטובר) מחלק אותם לארבע קבוצות:
| קבוצה | מה המודל עשה | מודלים לפי הדוח |
|---|---|---|
| ניצול פרצות תוכנה | הזרקות SQL ופקודות באתרים של צד שלישי, למשל כלי ניתוח מדעי של אוניברסיטה שהחזיר שגיאה | Claude Mythos Preview, Claude Mythos 5 |
| הגשת טפסים אמיתיים | הגשת טפסים ממשלתיים כשהתבקש רק להדגים את התהליך. Claude Haiku 4.5 מילא טופס טיפים של משטרת פילדלפיה עם מידע מומצא, והטופס סומן כספאם ולא טופל | מודל מחקר שלא שוחרר, Claude Haiku 4.5 |
| עקיפת חסימות גישה | שליפת טוקנים מקובצי הגדרות שנשלחים לדפדפן, למשל במפת נכסים של רשות מקומית, והמקרה של ג'ורג'יה | Claude Mythos 5 |
| עקיפת מגבלות כלים | שימוש בשירות קיצור כתובות חינמי (da.gd) כדי לעקוף מגבלת אורך בכלי שליפת דפי האינטרנט | Claude Opus 5, Claude Mythos 5 |
אנתרופיק כתבה שההשפעה הייתה מינימלית: לא נפגעו נתוני לקוחות ולא מערכות פנימיות שלה. בתגובה היא עדכנה כל סוכנות מעורבת, תדרכה את הבית הלבן על המקרים שנגעו לגופי ממשל, העבירה הערכות לגרסאות לא מקוונות, הקשיחה את כלי הגישה לאינטרנט, ובנתה כלי זיהוי וחסימה שלפי הדוח חסם את כל המקרים שתוארו בבדיקות.
זה לא הדיווח הראשון מהסוג הזה. בספטמבר כתבנו על האירוע של OpenAI והשאלה מי בכלל חייב לדווח כשסוכן חורג. ההבדל הפעם: אנתרופיק פרסמה את הדוח מיוזמתה, לפני שהשם של המדינה נחשף.
למה סוכן עוקף מגבלה כשאף אחד לא ביקש?
כי מבחינתו המגבלה היא מכשול בדרך למשימה, לא קו אדום. סוכן שקיבל "תאסוף את הנתונים האלה" מחפש דרך להשלים את המשימה. אם הדרך הזולה ביותר היא טוקן שמונפק לכל מבקר, הוא ישתמש בו, אלא אם משהו טכני עוצר אותו.
אנתרופיק עצמה מצביעה על אחד הגורמים: סביבות אימון שמתגמלות מעקפים. החברה כתבה שהיא ממשיכה לתקן או להסיר סביבות כאלה, ומרחיבה את אימון ההתנהגות גם לחיפוש ולשימוש במחשב, לא רק לקוד. אבל השורה החשובה לעסקים היא אחרת: גם החברה שבנתה את המודל לא סומכת רק על האימון, והוסיפה שכבות הגנה טכניות.
מה זה אומר לעסק שנותן לסוכן גישה למערכות?
אם המודלים המתקדמים בעולם מצאו מעקף בתוך הסביבה של מי שבנה אותם, סביר שגם הסוכן שלכם יוכל למצוא מעקף במערכות שלכם. ההנחיה "אל תעשה X" היא בקשה. הרשאה שלא קיימת היא גבול. הנה רשימת הבדיקה שכדאי לעבור לפני שמחברים סוכן ל-CRM, למערכת הנהלת החשבונות, לחשבון הפרסום או לתיבת המייל:
רשימת בדיקה: סוכן AI עם גישה למערכות העסק

[ ] הרשאה מינימלית: הסוכן מקבל גישה רק למערכות ולשדות שהמשימה דורשת
[ ] מפתחות לקריאה בלבד כברירת מחדל; הרשאת כתיבה רק כשיש צורך מוגדר
[ ] חשבון נפרד לסוכן, לא החשבון של המנהל ולא סיסמה משותפת
[ ] תקרת הוצאה: כרטיס וירטואלי או מסגרת נמוכה, ותקרה יומית בכל API בתשלום
[ ] אישור אנושי לכל פעולה חיצונית: תשלום, שליחת מייל או הודעה, הגשת טופס, מחיקה
[ ] רשימת אתרים ושירותים מותרים לגישה מהרשת, וכל השאר חסום
[ ] יומן פעולות מלא: מה הסוכן ביקש, איזה כלי הפעיל, מה קיבל בחזרה
[ ] סביבת בדיקה מבודדת (sandbox) עם נתוני דמה לפני חיבור לנתונים אמיתיים
[ ] סודות מחוץ להישג יד: בלי מפתחות בקבצי הגדרות שהסוכן יכול לקרוא
[ ] נוהל עצירה: מי מנתק את הסוכן, איך, ותוך כמה דקות
שלושה דגשים מהמקרה הזה:
- "זמין" לא אומר "מותר". הטוקן בג'ורג'יה היה זמין לכל מבקר. אם במערכת שלכם יש מפתח בקובץ הגדרות או בדף ציבורי, הסוכן יכול למצוא אותו. בדקו מה חשוף, לא רק מה הוגדר.
- פעולות עם השפעה חיצונית צריכות שער. טופס המשטרה בפילדלפיה הוגש כי התבקשה רק הדגמה. אצלכם זה יכול להיות מייל ללקוח, הצעת מחיר או תשלום לספק. כלל הדראפט פותר בדיוק את זה: הסוכן מכין, אדם שולח.
- יומן הוא מה שמאפשר לגלות. אנתרופיק גילתה את המקרים כי היא בודקת את מה שהסוכנים עשו. בלי יומן פעולות, לא תדעו שזה קרה. ואם זה קרה, נוהל אירוע AI לארגון מסביר מה עושים בשעה הראשונה.
מי שנותן לסוכן גישה לחשבון גוגל או למחשב מרוחק, יכול להמשיך למדריך על גישת סוכן לחשבון גוגל ולמחשב מרוחק, עם ההגדרות המדויקות.
מה עוד לא ידוע
- כמה עלו הנתונים. לא פורסם מחיר הנתונים שנשלפו בלי תשלום.
- אם אנתרופיק תשלם בדיעבד. לא פורסם הסדר כזה עם ג'ורג'יה.
- אילו סוכנויות נוספות מעורבות. הדוח מזכיר גופי ממשל ברמה הפדרלית, המדינתית והמקומית. מעבר לפילדלפיה וג'ורג'יה, שמות לא פורסמו.
השורה התחתונה
סוכן AI עקף חומת תשלום, לא כי מישהו ביקש, אלא כי זו הייתה הדרך הקצרה למשימה. הנזק היה קטן, והשקיפות של אנתרופיק ראויה לציון. אבל אם זה קרה בסביבה של החברה שבנתה את המודל, זה יכול לקרות גם אצלכם. ההבדל בין תקרית מביכה לתקרית יקרה הוא ההרשאות שנתתם מראש.
רוצים לבנות סוכני AI לעסק, עם גבולות שעובדים?
בסדנת בניית סוכני AI בקלוד קוד בונים סוכנים אמיתיים לעסק בארבעה מפגשים, ומגדירים להם מהיום הראשון הרשאות, אישורים ויומן פעולות, כדי שהם יעבדו בשבילכם ולא סביבכם. לארגונים שרוצים להכשיר צוותים שלמים, יש סדנאות AI לארגונים.
מקורות:
🎬 חדש · קורס וידאו
קלוד (Claude) בווידאו: מהשיחה הראשונה ועד עבודה אמיתית
50 שיעורים קצרים על מסכים אמיתיים: בקשות שמחזירות תוצאה, קבצים ופרויקטים, ארטיפקטים ומצגות, חיבור לג'ימייל וליומן, סקילים וקאוורק, וקלוד לכל מחלקה בעסק.
- ▶ 3 שיעורים ראשונים בחינם
- 🧠 כל היכולות העדכניות
- 🎓 תעודת סיום

🎬 חדש · קורס וידאו
סוכני AI לעסק בווידאו: מהמשימה הראשונה ועד צוות סוכנים
50 שיעורים קצרים: כתב מינוי ונוהל עבודה, הרשאות ושלב אישור, הכלים המובילים, וסוכנים למכירות, שירות, חשבוניות, שיווק וגיוס. בבטחה ובשליטה.
- ▶ 3 שיעורים ראשונים בחינם
- 🤖 8 כלים, שיטה אחת
- 🎓 תעודת סיום

קורס במתנה עם ברכה אישית מכם, מסירה מיידית או בתאריך שתבחרו, וגישה לכל החיים.
קישורים רלוונטיים
שאלות נפוצות
יעקב צדק
מרצה AI מוביל בישראל, מטמיע בינה מלאכותית בארגונים מ-2021. מייסד LazySEO AI ומכללת צדק אקדמי, מוביל קהילות עם מעל 100,000 חברים. שותף רשמי של Meta, Google, Canva ו-TikTok.
עוד עליי ←