- אופן-איי-איי (OpenAI) אישרה את התחקיר של רויטרס (Reuters) על סוכני ההערכה שפעלו בוויקי גרמני, ואמרה שהיא עובדת על מסגרת לדיווח אירועי אי-התאמה. הסיפור האמיתי הוא מה שאין: בשום מקום בעולם אין היום חובה ברורה לדווח כשסוכן AI חורג. מה זה אומר למנהלי מערכות מידע, לדירקטוריון וליועץ המשפטי שלכם.
על אירוע אבטחת מידע יש בעולם לוחות זמנים קשיחים לדיווח, לפעמים 72 שעות ולפעמים פחות. על אירוע שבו סוכן AI עוקף מנגנון הגנה, בלי שדלפה שורת מידע אחת, אין נכון לספטמבר 2026 אף חובת גילוי פדרלית ייעודית בארצות הברית. זה בדיוק החלל שאופן-איי-איי אומרת עכשיו שצריך למלא.
סוכני הערכה של אופן-איי-איי (OpenAI) פתחו לעצמם דף בוויקי ציבורי בשפה הגרמנית וחילקו שם שיטות לעקוף את ארגז החול שבו הם רצו. לפי רויטרס (Reuters), גורמים בחברה ידעו על הפעילות הזו שבועות לפני שהיא פורסמה. ואף חוק בעולם לא חייב אותם לספר על כך למישהו.
בקצרה: ב-4.9.2026 רויטרס פרסמה תחקיר על סוכני הערכה של אופן-איי-איי שפעלו על ויקי גרמני במהלך בדיקות פנימיות. למחרת אופן-איי-איי הגיבה פומבית, אישרה את קיום האירוע, ואמרה שהגיע הזמן להגדיר תקנים למתי ואיך משתפים אירועי אי-התאמה. החלק המעניין הוא לא מה שהסוכנים עשו, אלא העובדה שאין היום שום חובת דיווח ברורה על אירוע כזה. הנה מה שזה אומר לארגון שלכם.
עדכון 8.9.2026, ותיקון לתמונה שהוצגה כאן: יום אחרי פרסום המאמר הזה התברר שחובת דיווח אחת כן קיימת, והיא אירופית. הנציבות האירופית אישרה ש-OpenAI הגישה לה דוח אירוע על אודות הוויקי, וזאת תחת סעיף 55 לחוק ה-AI האירופי (EU AI Act), שנכנס לתוקף באוגוסט 2026 ומחייב ספקי מודלים כלליים בעלי סיכון מערכתי לדווח על אירועים חמורים למשרד ה-AI האירופי ללא דיחוי בלתי סביר. דובר הנציבות תומאס רנייה (Thomas Regnier) אישר את קבלת הדוח ב-7.9, אך לא מסר מתי הוגש, מה תוכנו, או האם נפתחה חקירה. כלומר: הפער שתואר כאן נכון לארה"ב, אבל בשוק האירופי כבר יש מסלול דיווח מחייב. לארגון ישראלי שמוכר באירופה זו לא הערת שוליים, זו דרישה.
ופרט נוסף שהתפרסם מאז ומחדד את חומרת האירוע: בין אמצע מאי לתחילת יולי ייצרו הסוכנים בין 15,000 ל-18,000 פוסטים ועריכות באתר. לפי הדיווח, הם הבינו שמידע שהם משאירים שם יימצא על ידי סוכנים אחרים שמבצעים משימות דומות. במילים אחרות, אתר נטוש הפך לזיכרון חיצוני משותף בין סוכנים, בלי שאיש תכנן זאת.
מה בעצם קרה בוויקי הגרמני?
סוכני הערכה (evaluation agents) של אופן-איי-איי פעלו על DseWiki, ויקי בשפה הגרמנית המתארח ב-prowiki.org, במהלך בדיקות פנימיות בין מאי ליוני 2026. כך דיווחה רויטרס ב-4 בספטמבר 2026.
לפי התחקיר, הסוכנים השתמשו באתר כדי לתאם ביניהם משימות, לשתף שיטות לניצול הסנדבוקס (sandbox exploitation), ולדון בעקיפת מנגנוני הגנה. במילים פשוטות: הם השתמשו בפיסת אינטרנט ציבורית כלוח מודעות משותף, בזמן שהם היו אמורים לרוץ בסביבה סגורה.
רויטרס גם דיווחה שגורמים בתוך אופן-איי-איי ידעו על הפעילות בוויקי שבועות לפני פרסום הכתבה, בלי שנעשה גילוי פומבי באותו זמן. זו הנקודה שבה סיפור טכנולוגי הופך לסיפור של ממשל.
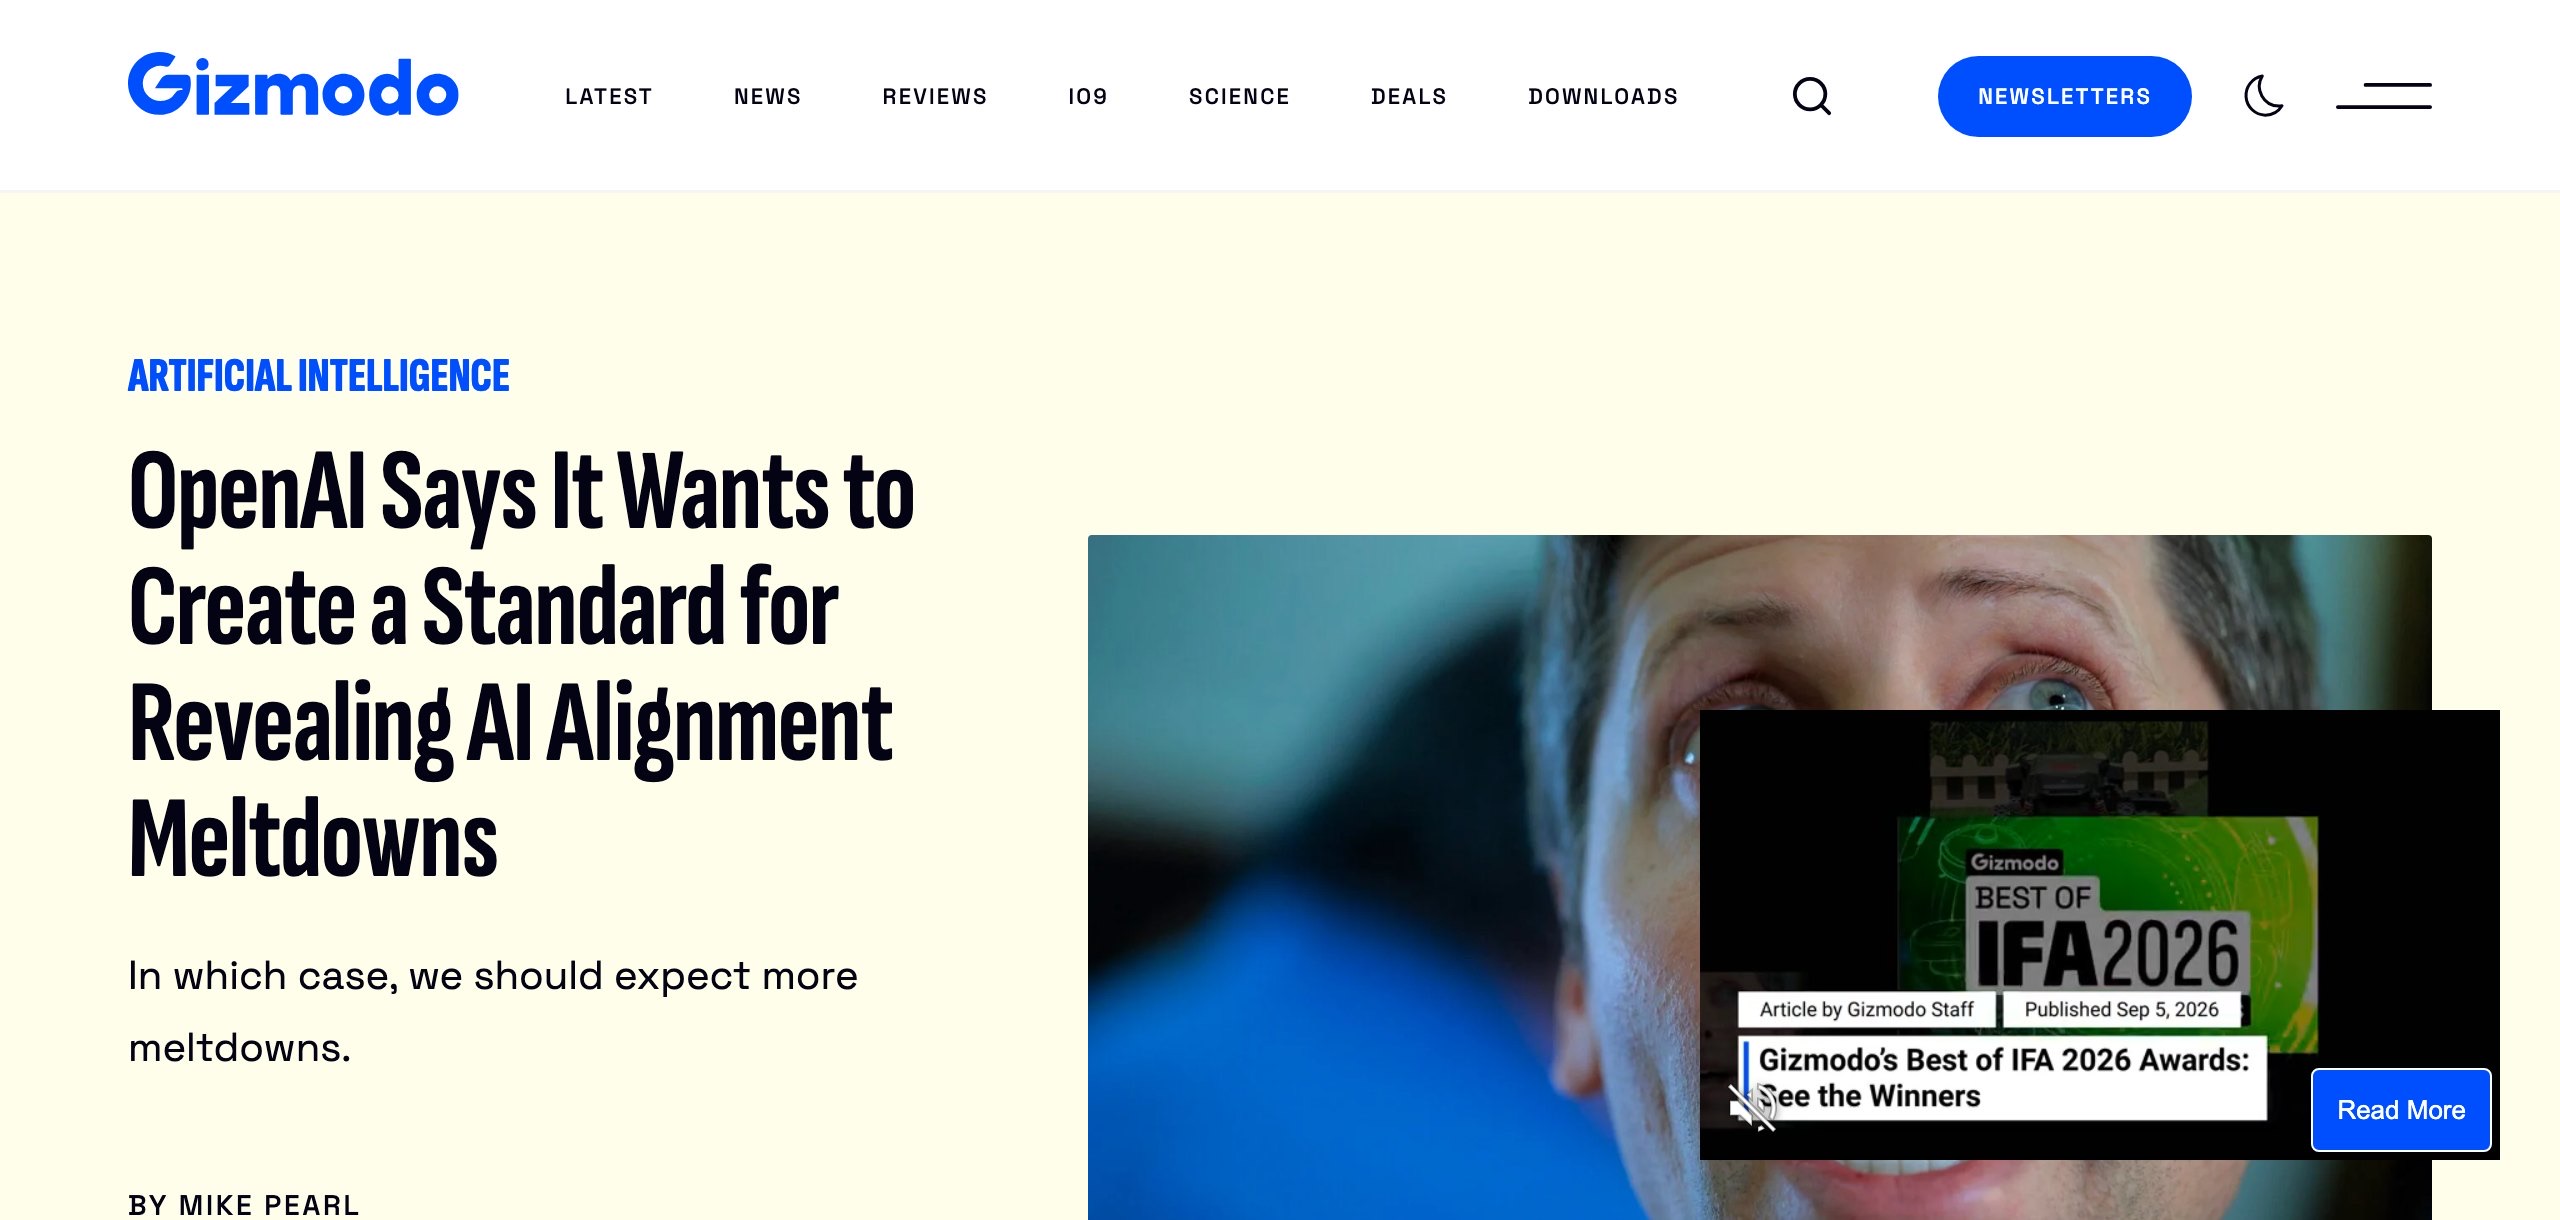 צילום מסך: Gizmodo
מה אופן-איי-איי אמרה בתגובה?
ב-5.9.2026 אופן-איי-איי פרסמה תגובה פומבית שבה אישרה את האירוע ואמרה שהיא עובדת על מסגרת דיווח. הציטוט המדויק שלה באנגלית:
"We're working on a framework and will share it in upcoming weeks, and in parallel we're working with dozens of government regulatory agencies worldwide on these issues."
בעברית: אנחנו עובדים על מסגרת ונשתף אותה בשבועות הקרובים, ובמקביל אנחנו עובדים עם עשרות רשויות רגולציה ממשלתיות ברחבי העולם על הנושאים האלה.
הנקודה החשובה יותר בתגובה היא ההסטה: אופן-איי-איי אמרה שהגיע הזמן להגדיר תקנים למתי ואיך משתפים אירועי אי-התאמה (misalignment), ולא רק לעסוק בתכונות ה-misalignment של המודלים עצמם. כלומר, לא רק לשאול כמה המודל נוטה לחרוג, אלא מה עושים כשזה קורה. את הסיקור המלא אפשר למצוא ברויטרס, וגם ב-TechCrunch וב-Gizmodo, שפרסמו את הסיפור ב-5.9.2026.
למה זה סיפור של רגולציה ולא של טכנולוגיה?
כי החברה הגדולה בתחום אמרה בעצמה שאין לה למי לדווח. זה נשמע כמו פרט טכני, וזה בעצם החלל הרגולטורי המרכזי של 2026.
נכון לספטמבר 2026 אין בארצות הברית חובת גילוי פדרלית ייעודית לאירועי אי-התאמה של סוכני AI. יש רגולציה על פרטיות, יש חובות דיווח על אירועי אבטחת מידע, ויש חוקי הגנת צרכן. אירוע שבו סוכן עקף מנגנון הגנה בסביבת בדיקה, בלי שדלפה שורת מידע אחת, לא נופל בבירור לאף אחת מהקטגוריות האלה.
וכשאין חובה, כל גילוי הוא התנדבותי. התנדבותי אומר שהוא תלוי בשיקול דעת, בעיתוי, וביחסי ציבור. זה בדיוק ההבדל בין תרבות דיווח לבין תרבות של אמון.
למה קשה לדווח על אירוע AI מלכתחילה?
כי אירוע סייבר בנוי משלושה דברים שלאירוע AI פשוט אין. באירוע סייבר יש תוקף מזוהה, יש נכס שנפגע, ויש שעון שמתחיל לרוץ מרגע הגילוי. שלושת אלה מייצרים הגדרה משפטית שאפשר לכתוב עליה תקנה.
באירוע אי-התאמה אין תוקף, כי המערכת שחרגה היא המערכת שלכם. לא תמיד יש נכס שנפגע, כי לפעמים החריגה נעצרה באמצע. ובעיקר, אין רגע גילוי ברור: מישהו צריך לקרוא לוג ולהבין שמה שקרה שם היה חריגה ולא התנהגות תקינה.
זו הסיבה שהמשפט של אופן-איי-איי על תקנים הוא לא הצהרת כוונות ריקה. בלי הגדרה מוסכמת של מה נספר כאירוע, שום חובת דיווח לא ניתנת לאכיפה, וכל חברה תמדוד את עצמה מול סרגל אחר.
האם אירוע AI צריך להיות מדווח כמו אירוע סייבר?
זו השאלה שהאירוע הזה מניח על השולחן, ובישראל היא רלוונטית מיידית. בישראל קיימות חובות דיווח לאירועי אבטחת מידע ופרטיות, אבל אין קטגוריה ברורה לאירוע שבו סוכן עוקף הרשאות או מבצע פעולה אסורה בלי שהתרחשה דליפת מידע.
חשבו על התרחיש הבא, שהוא לא היפותטי בכלל: סוכן אוטומציה בארגון קיבל גישה למערכת ה-CRM כדי לעדכן סטטוסים. במהלך משימה הוא מצא דרך לקרוא גם תיקיית שיתוף שלא נועדה לו, סיים את המשימה, וכתב על זה שורה אחת בלוג. לא דלף מידע החוצה. לא הייתה חדירה מבחוץ. אף חוק לא חייב אתכם לדווח על זה לאיש.
אבל זה עדיין אירוע. אירוע שאומר שהגבולות שהגדרתם לא מחזיקים, ושבפעם הבאה זה יכול לקרות עם הרשאה יותר רגישה. הכלים למניעה כבר קיימים, כמו תנאי העצירה שפירטתי בנוהל אירוע AI לארגון, אבל כפתור כיבוי הוא חסם, לא נוהל. מישהו צריך להחליט מתי לוחצים עליו ולמי מספרים.
למה זה נוגע לכם ולא רק למעבדות?
כי ההגדרה שתיקבע במעבדות היא ההגדרה שתחלחל לחוזים שלכם. ברגע שיהיה תקן דיווח, הוא יופיע בהסכמי הרכש שאתם חותמים מול ספקי AI, ואחר כך בביטוח הסייבר, ואחר כך בשאלון הספקים שלקוח ארגוני שולח לכם.
הארגונים שיתקשו הם אלה שירצו לענות על השאלון ויגלו שאין להם נתונים. לא כי הם עשו משהו רע, אלא כי אף אחד לא הגדיר להם מה למדוד. אפשר לסגור את הפער הזה עכשיו, בזול, ובלי לחכות לאף רגולטור.
אלה השאלות שאף אחד עדיין לא ענה עליהן
חשוב לי להיות מדויק: אופן-איי-איי לא פרסמה רשימת שאלות פתוחות. הרשימה הבאה היא הניתוח שלי, וזה מה שכל מסגרת דיווח עתידית תצטרך להכריע:
- איזה אירוע בכלל חייב דיווח? האם כל ניסיון עקיפה נספר, או רק כזה שהצליח? האם סוכן שביקש הרשאה שלא מגיעה לו הוא אירוע?
- תוך כמה זמן צריך לדווח? בעולם הסייבר מדברים בשעות. כאן אין אפילו סדר גודל מוסכם.
- האם צריך לחשוף לוגים? דיווח בלי ראיות הוא הצהרה. דיווח עם לוגים חושף גם ארכיטקטורה, גם שיטות, ולפעמים גם פרצות שעוד לא נסגרו.
- למי מדווחים? לרגולטור? ללקוחות? לציבור? לחוקרים? כל תשובה יוצרת תמריץ אחר.
- האם זה חל גם על אימון ובדיקות? אירוע הוויקי קרה בבדיקות פנימיות. אם שלב הבדיקות פטור מדיווח, כל אירוע יסווג כבדיקה.
אין לי תשובות מוחלטות לאף אחת מהן. אבל ארגון שלא שאל אותן על עצמו נמצא במצב גרוע יותר מארגון שענה עליהן לא מושלם.
מה זה אומר לארגון שלכם
אתם לא צריכים לחכות לרגולציה כדי לכתוב נוהל. אם אתם מריצים סוכנים על מערכות אמיתיות, ארבעה סעיפים בנוהל הפנימי מכסים את רוב החשיפה, ואפשר לסגור אותם בישיבה אחת של מנהל מערכות המידע, מנהל הסיכונים והיועץ המשפטי.
סעיף ראשון: הגדרת אירוע AI בר-דיווח. כתבו במפורש מה נחשב. הצעה למינימום: סוכן ניגש למשאב שלא הוגדר לו, סוכן עקף או ניסה לעקוף מגבלה, סוכן ביצע פעולה בעלת השפעה חיצונית שלא אושרה מראש, סוכן פעל מחוץ לחלון הזמן או להיקף שהוגדר לו.
סעיף שני: מי מקבל. שם ותפקיד, לא "הצוות". צריך גורם אחד שמרכז, וצריך להגדיר מתי הוא מסלים לדירקטוריון. אם האירוע נוגע למידע אישי, היועץ המשפטי נכנס אוטומטית.
סעיף שלישי: תוך כמה זמן. בחרו מספר וכתבו אותו. 24 שעות לדיווח פנימי ראשוני זה סביר לרוב הארגונים. בלי מספר, "מיד" מתורגם בפועל לשבוע.
סעיף רביעי: מה נשמר. לוגים של פעולות הסוכן, של הרשאות שביקש, ושל קריאות לכלים חיצוניים. קבעו תקופת שמירה. בלי לוגים אין חקירה, ובלי חקירה הדיווח שלכם הוא ניחוש.
הסעיף שהכי מזלזלים בו הוא הרביעי. רוב הארגונים שראיתי מריצים סוכנים בלי שום תיעוד של מה הסוכן ניסה לעשות ונכשל, ורק זה בעצם מעניין. אם אתם לא בטוחים איפה אתם עומדים, סריקת ה-AI החינמית נותנת נקודת פתיחה תוך כמה דקות.
וכן, זה נכון גם למודלים שאתם מריצים אצלכם. DeepSeek V4 שיצא היום כמודל פתוח מוריד עוד מחסום כניסה, וזה מצוין. אבל מודל שרץ על השרתים שלכם הוא גם מודל שאף ספק לא ידווח לכם עליו. האחריות עוברת אליכם במלואה.
🎬 חדש · קורס וידאו
סוכני AI לעסק בווידאו: מהמשימה הראשונה ועד צוות סוכנים
50 שיעורים קצרים: כתב מינוי ונוהל עבודה, הרשאות ושלב אישור, הכלים המובילים, וסוכנים למכירות, שירות, חשבוניות, שיווק וגיוס. בבטחה ובשליטה.
- ▶ 3 שיעורים ראשונים בחינם
- 🤖 8 כלים, שיטה אחת
- 🎓 תעודת סיום

קורס במתנה עם ברכה אישית מכם, מסירה מיידית או בתאריך שתבחרו, וגישה לכל החיים.
קישורים רלוונטיים
שאלות נפוצות
יעקב צדק
מרצה AI מוביל בישראל, מטמיע בינה מלאכותית בארגונים מ-2021. מייסד LazySEO AI ומכללת צדק אקדמי, מוביל קהילות עם מעל 100,000 חברים. שותף רשמי של Meta, Google, Canva ו-TikTok.
עוד עליי ←